01
一场意外:宝可梦用户信息泄露事件
2025年3月4日,宝可梦在线中心(宝可梦公司旗下的在线周边商城)发布了一则致歉声明,通报于2月28日系统更新后出现故障,导致部分新注册会员的电子邮件地址可能被错误登记到其他新会员的账户信息中。在发现故障后,宝可梦在线中心实施了紧急网站维护,目前问题已经得到解决。
同时,宝可梦在线中心向可能受到影响的会员发送了单独的致歉邮件,并公开了信息泄露的范围,包括泄露发生时间、影响范围、事件概要和可能泄露的个人信息类型。
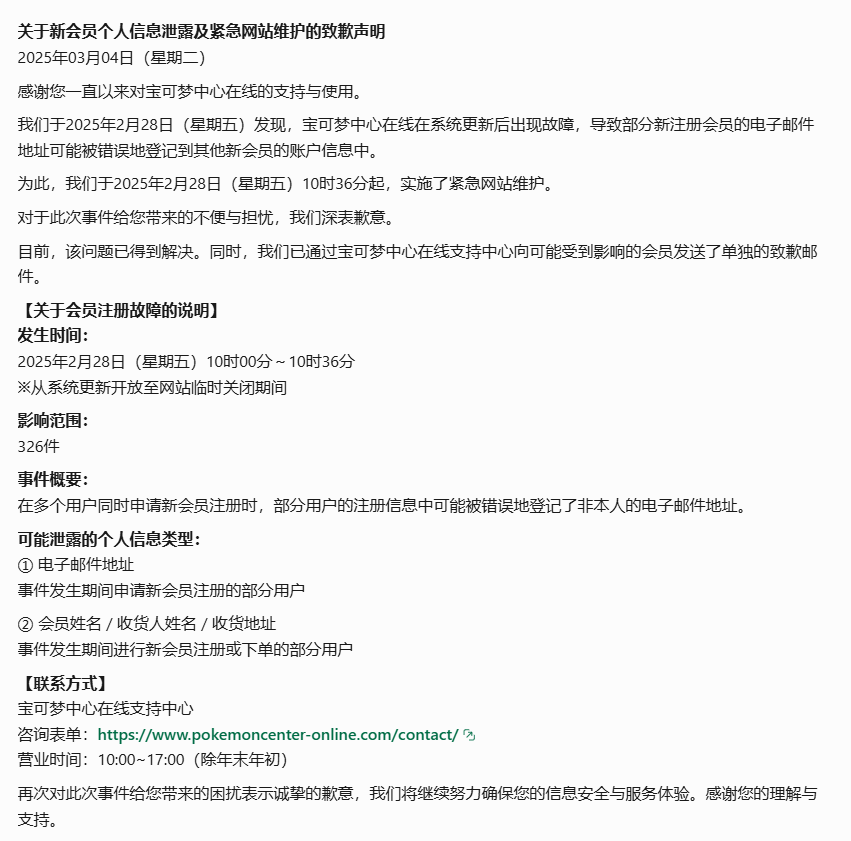
来源[6]
此前,宝可梦开发公司Game Freak在去年8月也经历了大规模的数据泄露事件,有超过2000名员工的姓名和公司电子邮箱地址被泄露。
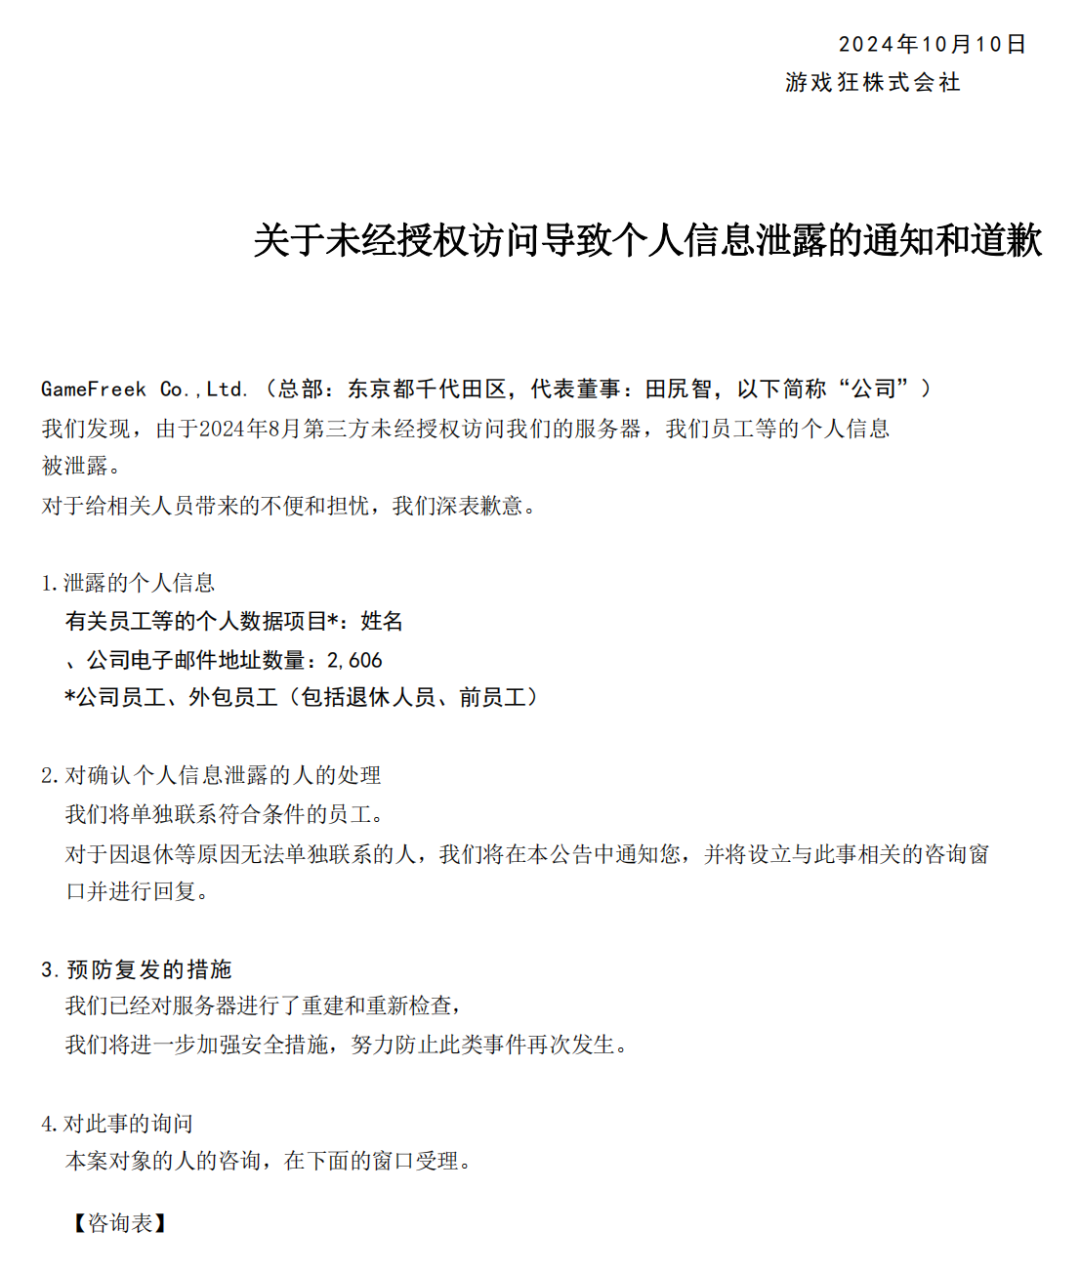
这些事件提醒企业需要加强对数据安全的重视和对个人信息泄露报告义务的关注。言上君总结了日本个保法中对个人信息泄露事件的报告义务,并与中国《个人信息保护法》以及欧盟GDPR中的相关制度进行了对比。
02
日本如何规范个人信息泄露报告?
首先,我们还是要回归本质,通过法条来了解日本如何规定个人信息泄露事件中的报告义务。
《个保法》核心规定是什么?
在日本,个人信息泄露报告义务主要来自《个人信息保护法》(個人情報の保護に関する法律)(以下简称《个保法》)。《个保法》第26条规定:
"个人信息处理者在其处理的个人信息发生泄露、丢失、损毁或其他影响个人数据安全的情况,且该情况可能严重损害个人权益,并被个人信息保护委员会规则所规定时,必须按照个人信息保护委员会规则的规定,向个人信息保护委员会报告该情况的发生。(...)
在前款规定的情况下,个人信息处理者必须按照个人信息保护委员会规则的规定,向本人通知该情况的发生。但是,在向本人通知困难的情况下,如果采取了必要的替代措施以保护本人的权益,则不受此限制。"[1]
哪些情况必须报告?
在报告的具体规则上,《个保法》转致了个保委颁布的《个人信息保护法施行规则》(個人情報の保護に関する法律施行規則)(以下简称《个保法规则》)。
《个保法规则》第7条规定,《个保法》第26条第一款规定中"可能严重损害个人权益"的情况指:
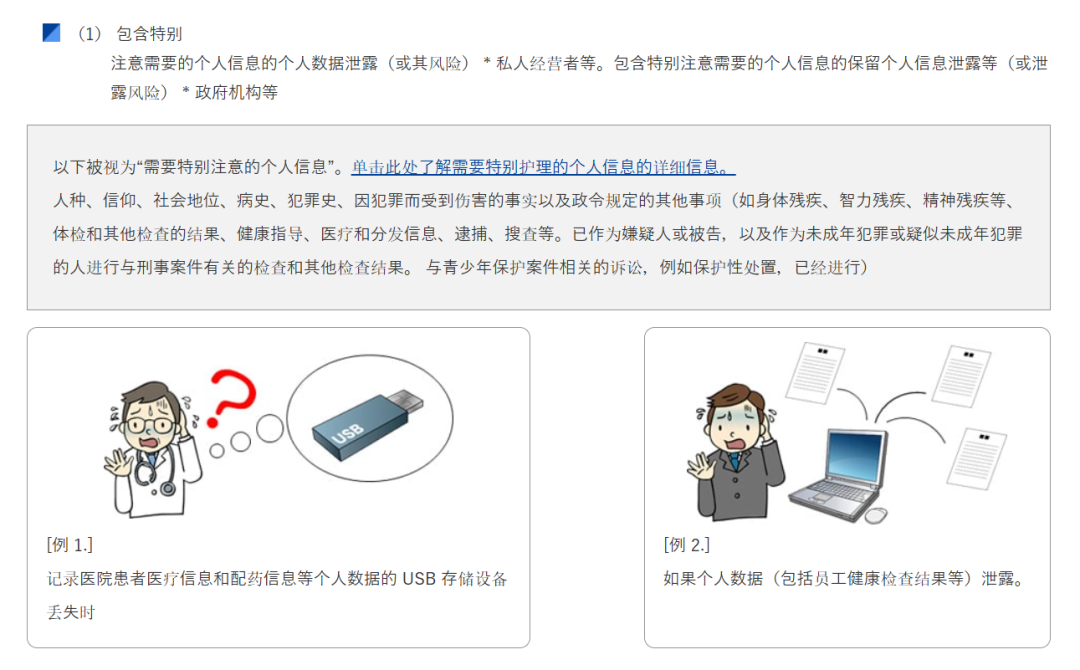
一、敏感个人信息发生或可能发生泄露、丢失或损毁的情况。
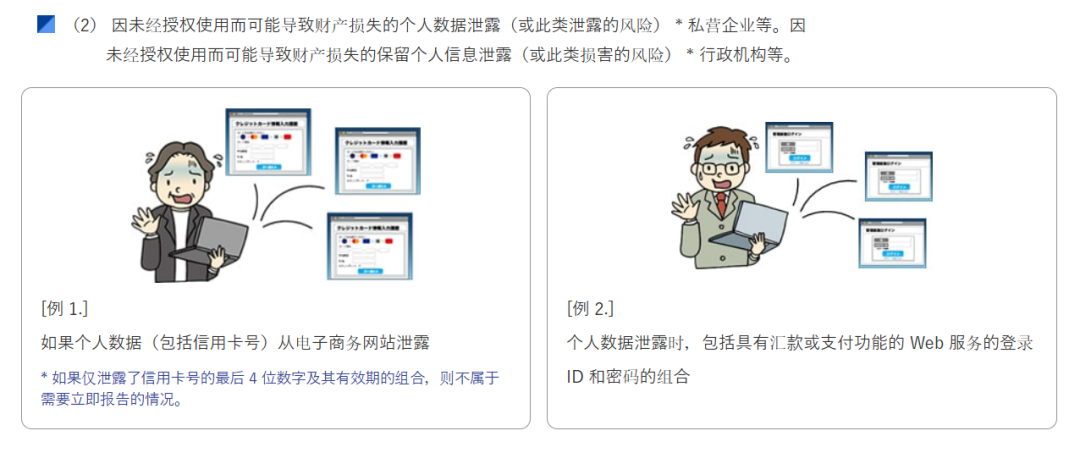
二、个人信息发生或可能发生泄露,且被不正当利用可能导致财产损失的情况。
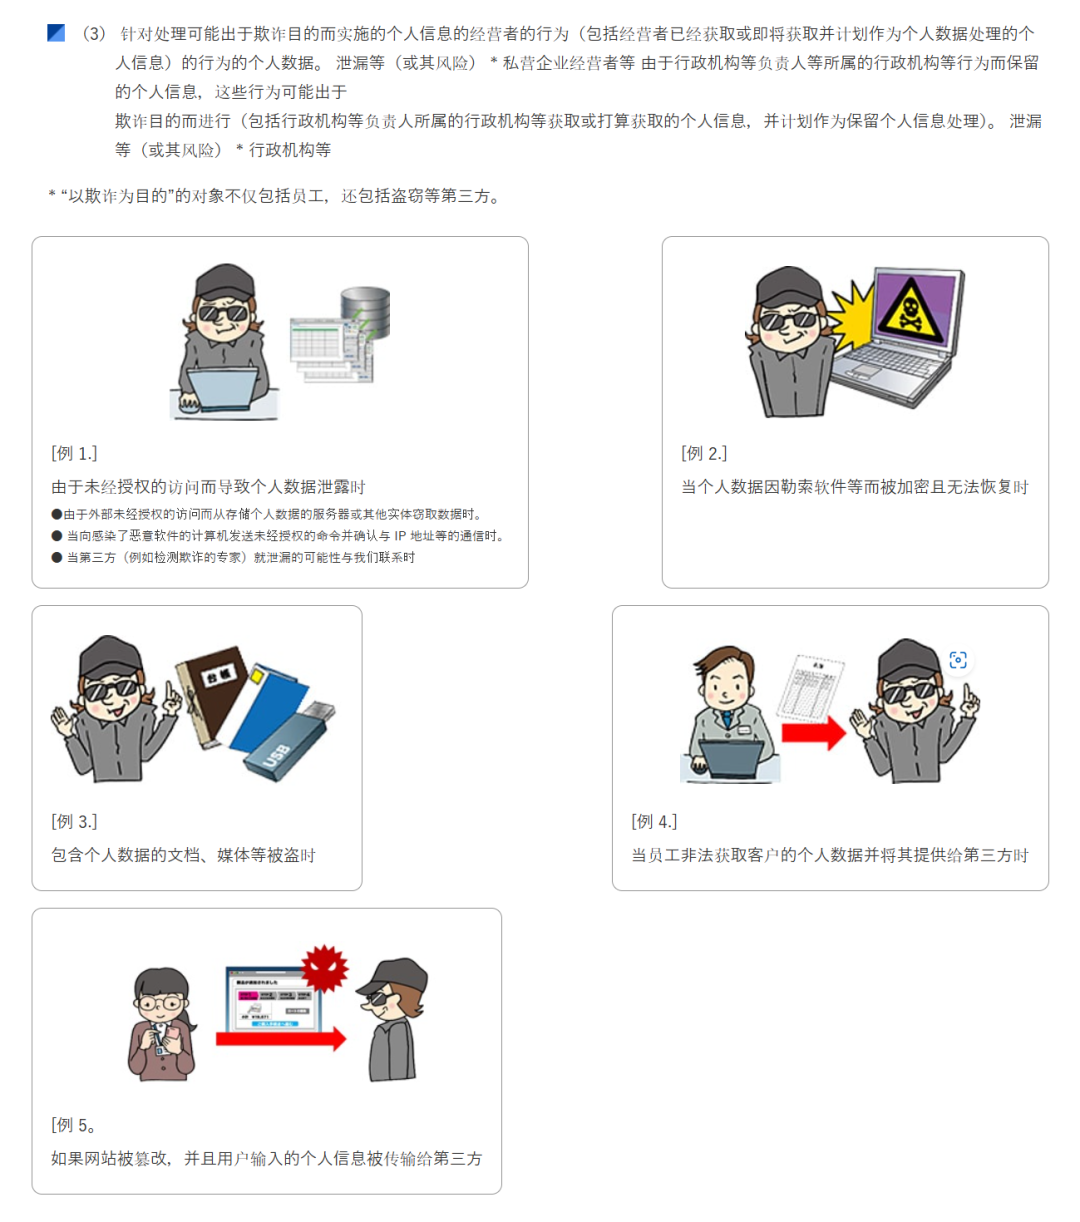
三、因疑似不正当目的的行为,导致个人信息发生或可能发生泄露的情况。
四、涉及超过一千人的情况。
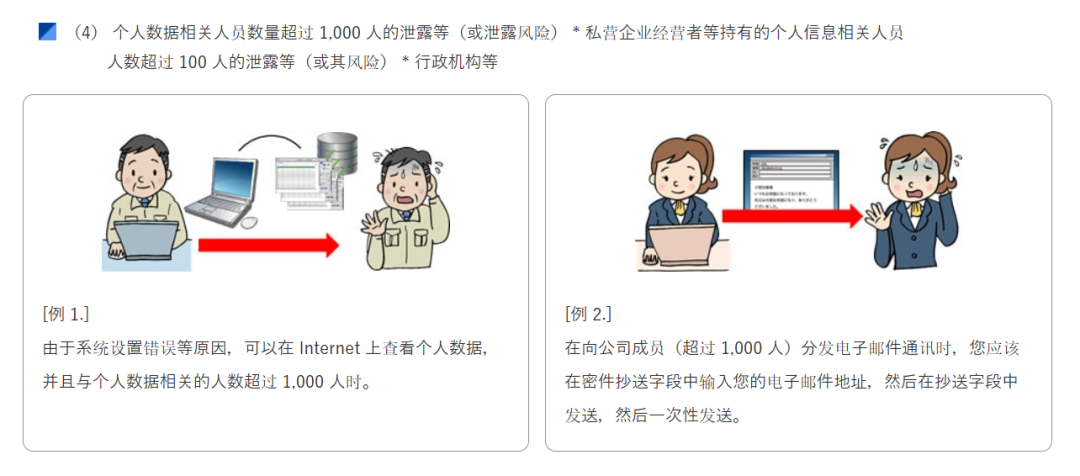
以上四张图片来源见[3]
发生这四种情况必须报告,除非相关数据已采取高级加密等保护个人权益的必要措施,泄露的数据已不太可能被解密使用。
报告的对象?
日本个保法要求在发生《个保法规则》规定的四种情况时,必须同时向个保委和受影响的本人报告。但在向本人报告困难时,可以采取替代措施,比如上面提到Game Freak前员工信息被泄露,因为难以联系到前员工,所以对联系不到的员工,采取了公告和咨询表的报告形式。
72小时黄金时间:报告时间有何要求?
向个保委报告
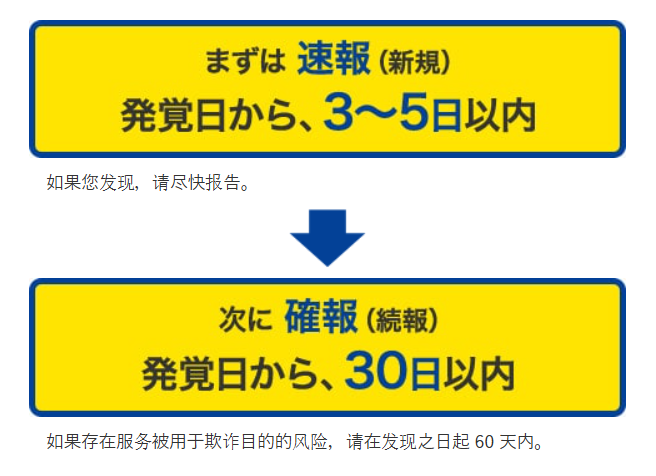
【速报】个人信息处理者在得知泄露后需要迅速通知个保委,个保法指南(個人情報保護法ガイドライン(通則編))中指出,"迅速"的标准要根据个案判断,但原则上应当在得知事件后3-5天内通知。
这个3-5天(72小时-120小时)期限和地震后的72小时黄金救援时间接近,企业需要在这个黄金时间内尽快处理泄露事件,及时向个保委报告,减少泄露的影响。
【确报】一般情况:个人信息处理者须在得知事件后30日内提交正式报告。因疑似不正当目的导致的泄露,报告时限延长至60日内。
向个人报告
目前尚无规定对向个人报告的期限做出具体要求,但个保法指南要求具体通知的时间点应结合个案中已掌握的事件内容、通知是否有助于保护本人权益以及通知可能带来的负面影响等综合判断。
若处理者尚未查实信息泄露情况或正在防止损害扩大,不适合立即向个人报告,此时通知本人,本人可能无法采取措施以自身保护权益,反而可能引发混乱。
报告内容需包含哪些关键信息?
向个保委报告
向个保委报告泄露时,原则上应通过个保委网站的报告表格输入以下九项内容,但由于这些内容不一定能立即查明,在速报时,只需报告当时已掌握的内容。
(1)概要:报告该事件的概要,包括发生日期、发现日期、事件内容、发现者、个保法规则第7条各项的适用性、是否存在委托方及受托方、事件经过等。
(2)个人信息的项目:报告发生泄露或有可能发生泄露等的个人信息的项目。
(3)个人信息泄露事件涉及的人数:报告发生泄露或有可能发生泄露的个人信息涉及的人数。
(4)原因:报告该事件发生的原因,包括该事件的主体(报告者或受托方)。
(5)是否存在二次损害或其可能性及其内容:报告该事件是否导致或可能导致二次损害及其内容。
(6)对受影响的个人采取的措施的进展:报告在得知该事件后对个人采取的措施(包括通知)的情况。
(7)公开的进展:报告该事件的公开进展。
(8)为防止再次发生采取的措施:报告为防止泄露等事件再次发生采取的措施,包括已实施的措施和计划实施的措施。
(9)其他参考事项。
日本个保委的报告入口
向个人报告
需要报告个人的事项包括以下五项内容:概要、发生泄露或有可能发生泄露的个人信息的项目、原因、是否存在二次损害或其可能性及其内容以及其他参考事项。
和个保委报告内容比对会发现,少了3、6、7、8项,不含3、6、7是因为这些信息与个人没有直接关系,而不含8是因为这些措施如果向个人披露,可能导致这些信息被不当利用,而导致泄露的二次发生。
本次宝可梦在线中心的信息泄露公告中,披露了包括泄露发生时间、影响范围、事件概要和可能泄露的个人信息类型,但没有明确是否存在二次损害或其可能性,或许是公告时并不确定,也可能是在给受影响个人的邮件中已经说明,毕竟在可以直接联系到本人的情况下,《个保法》不要求向全社会公告。
违反报告义务会有什么后果?
《个保法》及相关规定并没有对违反报告义务直接设置处罚,然而需注意的是:
若处理者未能防止数据泄露发生,可推定其已违反数据安全管理义务。
若在明显需要采取行动的情况下未采取任何措施,则可能构成进一步的违反义务。
针对上述的义务违反,个保委有权发出改进建议。尽管法律无强制报告要求,但除非有明确的豁免,处理者仍应主动报告泄露事件。未报告的消极行为可能成为个保委决定是否发出改进建议的考量因素,且个保委可将该建议公开,导致企业的声誉受损。
若处理者未遵守改进建议,个保委可进一步发出改进命令。修订后的《个保法》规定违反改进命令的直接责任人员可处1年以下监禁或100万日元以下罚金。涉事企业可处1亿日元以下罚金。
03
中国、欧盟、日本报告制度有何异同?
在详细了解了日本个人信息泄露报告制度后,下面我们将拓宽视野,对比中国、欧盟、日本在这一制度上有何异同。
什么情况下需要报告?向谁报告?多久内报告?
中国《个保法》:原则上发生或可能发生个人信息泄露、篡改、丢失时则应当通知有关部门和个人,除非已采取措施能够有效避免信息泄露、篡改、丢失造成危害的,个人信息处理者可以不通知个人;履行个人信息保护职责的部门认为可能造成危害的,有权要求个人信息处理者通知个人。没有规定通知的具体期限。
欧盟GDPR:【监管机构】在得知个人数据泄露发生72小时内通知监管机构,除非该泄露不太可能对自然人的权利和自由带来风险,如果72小时内未能及时通知,后续通知必须说明延迟的原因。
【个人】当个人数据泄露很可能给自然人的权利与自由带来高风险时需要向个人报告,但没有直接列举高风险的情形,如果已经采取加密等措施,使泄露的信息不可读,或者采取措施后风险不太可能实现,或通知本人构成不成比例的负担,可以不通知本人。没有规定具体期限但要求不能有不合理的迟延。
日本《个保法》:明确四种高风险情形,要求得知泄露事件后向个保委3-5天内速报,30天内确报;对个人在适当时间内迅速报告。如果采取了加密措施使泄露的信息不可读,可以免除报告义务。
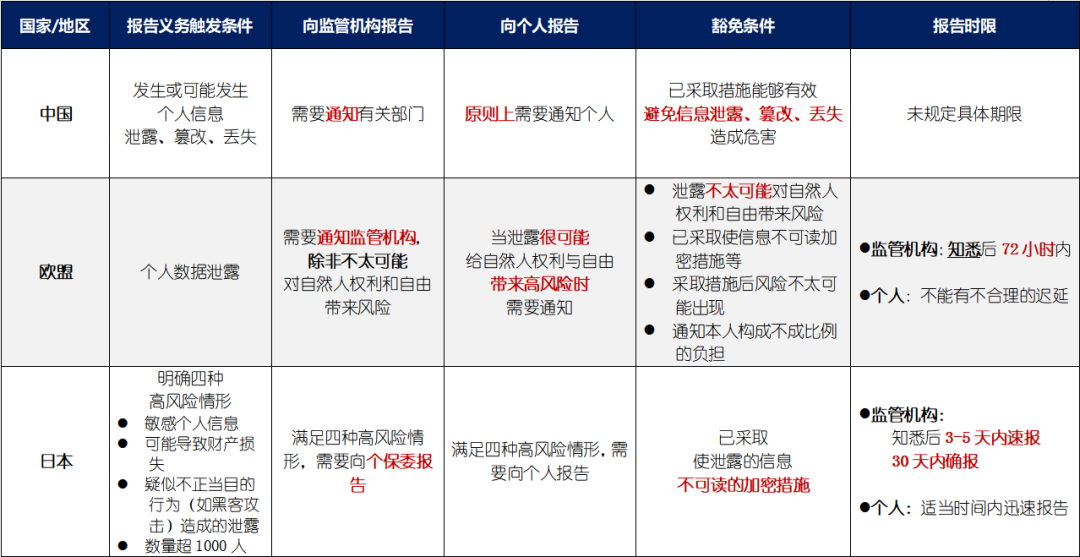
通过对比,可以发现,三个地区均在数据泄露时规定了报告的义务,但在具体情形上,中国《个保法》的情形较为宽泛,欧盟GDPR在向个人报告的情形上也采取了较为笼统的规定,以“高风险”为触发点,但没有具体列出”高风险“的情形,企业需要自行判断是否构成”高风险“,日本《个保法》的规定最具操作性,明确列举了四项高风险情形;在时限上欧盟GDPR和日本个保法有更加具体的规则(72小时/3-5天+30天),中国《个保法》没有规定具体期限,但也应当尽快。
报告内容有何差异?
中国《个保法》:中国《个保法》在向监管机构和个人通知的内容上没有做出区分,均包括(一)发生或者可能发生个人信息泄露、篡改、丢失的信息种类、原因和可能造成的危害;(二)个人信息处理者采取的补救措施和个人可以采取的减轻危害的措施;(三)个人信息处理者的联系方式。
欧盟GDPR:
【监管机构】1.描述个人数据泄露的性质,在可能的情形下,描述包括相关数据主体的类型和大致数量,以及涉及到个人数据的类型与大致数量;2.告知数据保护官的姓名与详细联系方式,或者可以获取更多信息的其他联系方式;3.描述个人数据泄露的可能后果;4.描述控制者应对个人数据泄露已经采用或计划采用的措施,包括减少负面影响的措施。
【个人】不包括监管机构第一项。
日本《个保法》:
【监管机构】1. 概要;2. 发生泄露或有可能发生泄露的个人信息的项目;3. 发生泄露或有可能发生泄露的个人数据涉及的人数;4. 原因;5. 是否存在二次损害或其可能性及其内容;6. 对受影响的个人采取的措施的进展情况;7. 公开的进展情况;8. 为防止再次发生采取的措施;9. 其他参考事项。
【个人】不包括监管机构内容的3、6、7、8项。
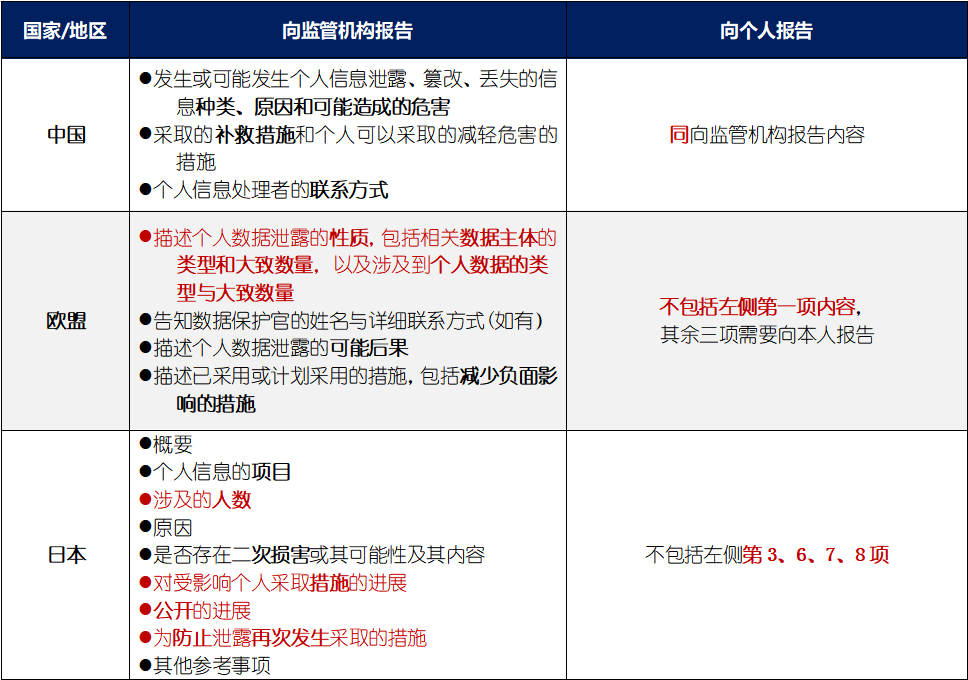
在报告内容上,三个地区非常接近,但在个别项目上,特别是向个人报告的范围有不同考量。中国《个保法》在对监管机构和对个人的报告内容上没有加以区分,欧盟对个人报告的信息最少,甚至不包含泄露的数据类型和原因,日本对监管机构报告的内容最多,但对个人报告的内容范围和中国接近。
守护数据安全的企业责任:
宝可梦事件带来的启示
本次宝可梦在线中心的信息泄露事件为企业处理个人信息泄露事件提供了一个典型范例。通过中、欧、日三个地区的对比,希望可以帮助已经或希望全球化布局的企业进一步了解各地区报告义务的差异。
此外,企业应当在符合各地法律要求的同时,建立完善的信息安全管理体系,减少信息泄露的可能性,并确保在发生事故时能够迅速响应,保护用户权益和企业声誉。
通过宝可梦在线中心的及时响应,我们可以看到,有效的信息泄露处理不仅是法律合规的需要,更是树立企业负责任形象的重要手段。
参考资料:
[1] 個人情報の保護に関する法律 - e-Gov <https://laws.e-gov.go.jp/law/415AC0000000057/#Mp-Ch_8-At_176>
[2]個人情報の保護に関する法律施行規則 - e-Gov<https://laws.e-gov.go.jp/law/428M60020000003>
[3]漏えい等の対応とお役立ち資料 |個人情報保護委員会 <https://www.ppc.go.jp/personalinfo/legal/leakAction/>
[4]個人情報の保護に関する法律についてのガイドライン (通則編)<https://www.ppc.go.jp/files/pdf/241202_guidelines01.pdf>
[5] Game Freak: 不正アクセスによる個人情報漏えいに関するお知らせとお詫び
<https://www.gamefreak.co.jp/wordpress/wp-content/uploads/2024/10/info20241010.pdf>
[6]Pokémon Center Online: 新規会員の個人情報漏洩、および、緊急サイトメンテナンスのお詫び<https://www.pokemoncenter-online.com/news/?id=20250304>
干货下载
回复“国内开源诉讼”下载国内开源诉讼裁判文书
回复“开源协议”下载常见开源软件/开源AI协议文本
@
联系我们
小秘书联系方式:
联系地址:
关于我们
业务领域
言上法律团队由隆安广州高级合伙人兼管委会副主任吴让军律师带领的多名精英律师组成,团队负责人吴让军律师毕业于北京大学,具有律师与专利代理师双重执业资格。
团队主要专业领域为知识产权、民商事诉讼与仲裁、常年法律顾问及合规专项,主要行业领域为互联网与科技。
在游戏电竞领域,团队成功代理多起涉及游戏换皮、游戏买量、游戏运营、游戏生态等诉讼案件以及多个游戏合规项目,曾服务包括腾讯、三七互娱、星辉游戏、中旭未来等多家上市游戏企业在内的多家客户。
(1)曾代理行业多个具有引领性全国首案
全国首例同时适用法定赔偿与惩罚性赔偿
全国首例针对游戏机破解侵权行为出具行为保全诉中禁令
全国首例将游戏整体认定为汇编作品予以保护的案例(2023年中国法院典型案例)
全国首例针对键鼠转换类作弊硬件行为出具行为保全诉中禁令
全国首例涉及《王者荣耀》游戏全部内容的换皮诉讼
全国首例FPS游戏换皮案件纠纷
全国首例将游戏整体认定为“符合作品特征的其他智力成果”的游戏侵权纠纷
(2)统筹规划各类行业论坛、沙龙、研讨活动数十场
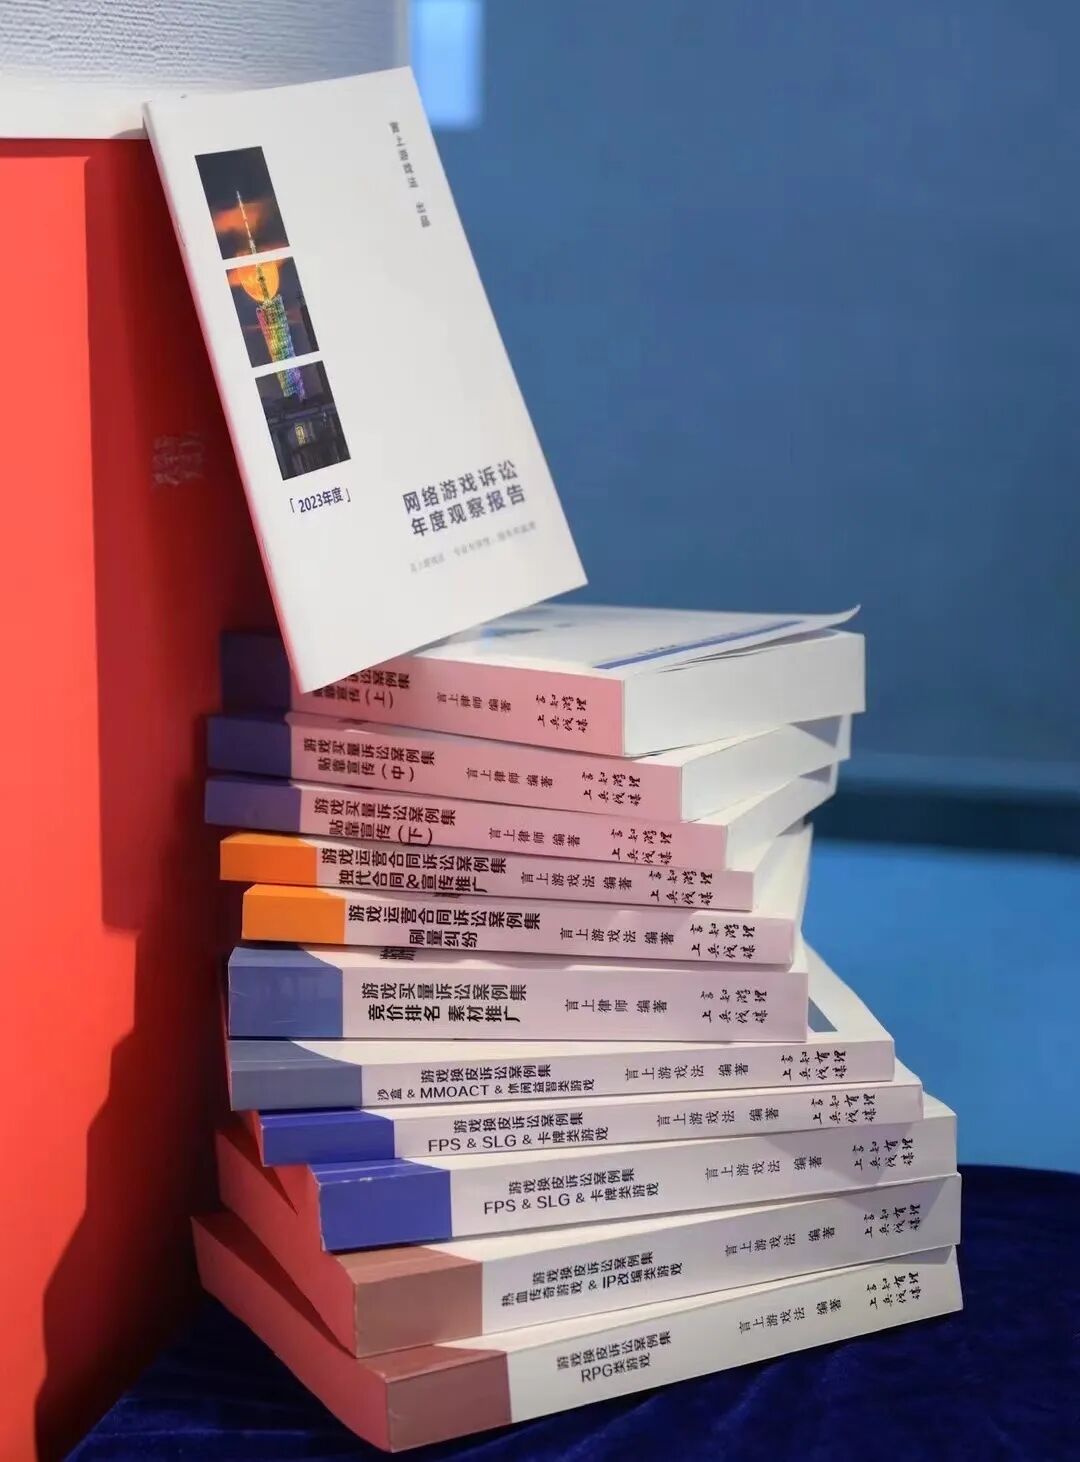
(3)首创制作和发布《网络游戏诉讼年度观察报告》,已连续发布四年
团队荣誉
团队负责人吴让军律师曾荣登“2024年LEGALBAND中国律师特别推荐榜15强:游戏与电竞” 榜单、获评“2023中国50位50岁以下知识产权精英律师”“2024 ALB 华南地区客户首选律师”荣誉。
团队经办的知识产权案件:
40余次分别入选为最高法院、多地高院、知产法院的典型案例;
团队经办的民商事诉讼与仲裁案件:
10余次获得律师协会颁发的“业务成果奖”,撰写的理论研究文章亦多次获得十大论文奖或一等奖。
团队理念
言上法律团队始终秉持“专业有深度、服务有温度”的服务理念,善于制定创新策略实现甚至超越客户目标和预期,具有全面而丰富的经验,并取得骄人业绩,深受客户好评。